
KNX Secure
KNX Secure защищает KNX-инсталляцию от несанкционированного доступа и вмешательства. Для этого есть два механизма:
KNX Data Secure защищает само устройство от несанкционированного изменения конфигурации (Secure Commissioning) и, по желанию, позволяет шифровать отдельные телеграммы KNX на шине TP.
KNX IP Secure шифрует IP-трафик, то есть соединение между KNX Bridge и IP-клиентами, например ETS.
Обычно KNX Secure используют, чтобы закрыть несанкционированный доступ через IP. Для удалённого доступа нужен только KNX IP Secure, а KNX Data Secure не обязателен. Шифрование телеграмм KNX на шине заметно усложняет настройку и применяется редко. Если посторонние не могут добраться до зелёного кабеля шины KNX, без него можно обойтись.
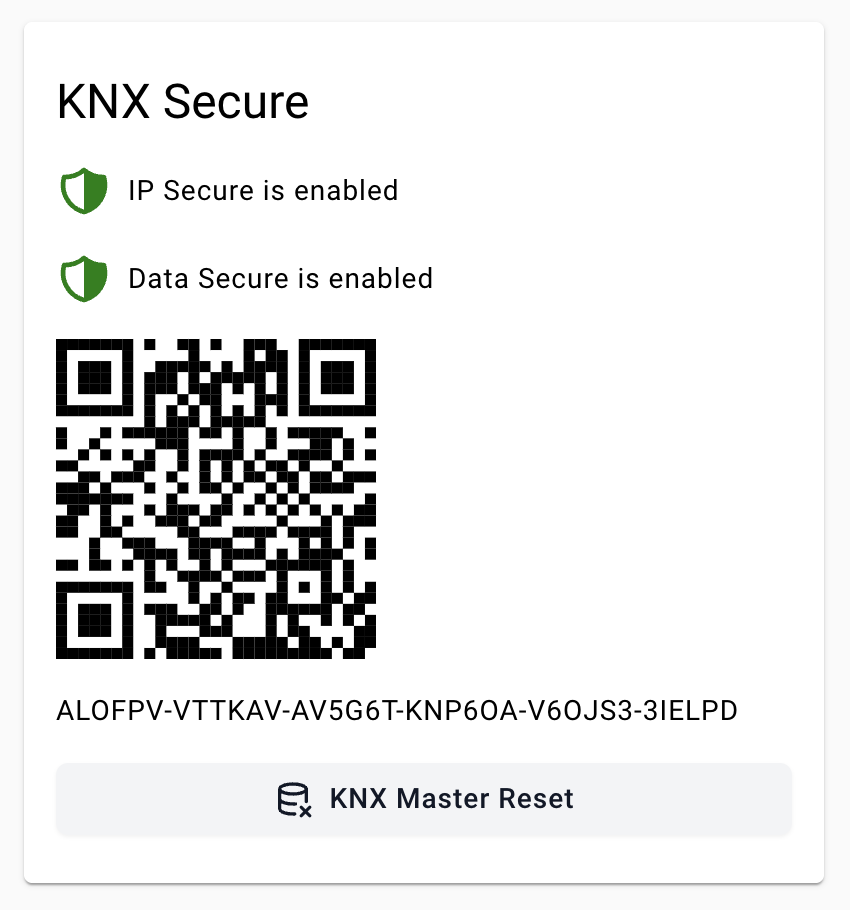
Factory Default Setup Key (FDSK)
У каждого устройства KNX Secure есть уникальный ключ Factory Default Setup Key (FDSK). FDSK для Atios KNX Bridge показан на странице настроек KNX (например, ALODDQ-DW4XY3-W5LL77-LLRM7W-22OZE4-3FJBRH), а также напечатан на нижней стороне устройства.
Требования
- ETS 6.0 или новее
- Файл knxprod: KNX Bridge v3.0 или новее
- Прошивка KNX Bridge 3.1.0 или новее
Secure Commissioning
Первый Atios KNX Bridge в проекте
- В онлайн-каталоге ETS найди производителя Atios AG, выбери Atios KNX Bridge, Version 3.0 or higher и перетащи его в топологию проекта.
- Когда ETS попросит, задай пароль проекта.
- Когда ETS предложит добавить FDSK, открой Web Interface.
- Перейди в KNX Settings → KNX Secure, скопируй FDSK под QR-кодом (например,
ALOG2M-E4XZO2-CCEC53-L4B6XA-TSKIG4-DFBXTF) и вставь его в ETS. - Secure Commissioning и Secure Tunneling включены по умолчанию.
- Щёлкни правой кнопкой мыши по KNX Bridge в ETS и выбери сначала Download Individual Address, затем Download Application.
Atios KNX Bridge уже есть в проекте ETS
- В онлайн-каталоге ETS найди производителя Atios AG, выбери Atios KNX Bridge, Version 3.0 or higher и перетащи его в топологию проекта.
- Когда ETS попросит, задай пароль проекта.
- Когда ETS предложит добавить FDSK, нажми Later.
- Удали только что добавленный KNX Bridge.
- Выбери в топологии существующий KNX Bridge.
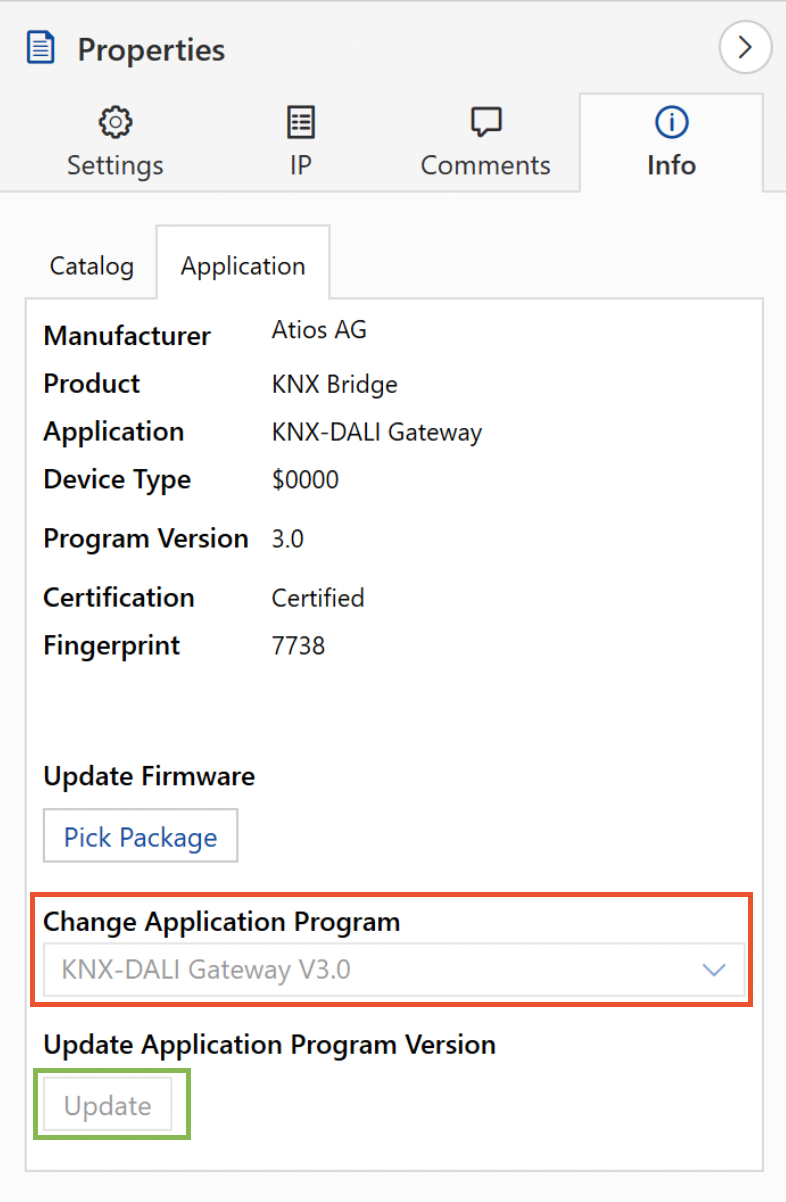
- Перейди в Properties → Info → Application и нажми Update внизу панели.
- Добавь FDSK к существующему устройству через Properties → Settings → Add Device Certificate.
- Щёлкни правой кнопкой мыши по KNX Bridge в ETS и выбери Download Application.
ИНФОРМАЦИЯ
Возможно, сначала нужно установить Secure Commissioning в значение active, чтобы появилась кнопка Add Device Certificate.
Обновление существующего KNX Bridge
Не меняй прикладную программу через ComboBox. Это удалит все аксессуары и настройки. Если это случилось по ошибке, сразу нажми Undo.
IP Secure Tunneling
IP Secure шифрует обмен данными по IP между Atios KNX Bridge и IP-клиентами. Это защищает от любого, кто имеет доступ к сети и пытается прочитать или подменить IP-телеграммы.
Как подключить клиентов (например, Home Assistant) к Atios KNX Bridge
- В представлении топологии разверни узел Tunnel Address у Atios KNX Bridge.
- Выбери туннель, через который будет работать клиент.
- Перетащи в него каждый групповой адрес, который клиент должен принимать или отправлять.
- Экспортируй файл keyring через Properties → Settings → Export Interface Information.
- Импортируй файл keyring в клиент.
ПРЕДУПРЕЖДЕНИЕ
Туннель 4 зарезервирован для Matter/HomeKit. Для сторонних клиентов используй другой туннель.
Зачем это нужно: в файле keyring хранятся код аутентификации, ключи всех групповых адресов, перетащенных в туннель, и идентификатор пользователя. Всё это нужно, чтобы открыть зашифрованное IP-соединение между KNX Bridge и клиентом.
Защищённые групповые адреса (необязательно)
По умолчанию ETS автоматически включает защиту групповых адресов, если у всех связанных устройств включён Secure Commissioning. Для каждого группового адреса можно принудительно включить или отключить защиту.
Защищённые групповые адреса нужны, только если кто-то может получить физический доступ к шине KNX. В обычных жилых объектах защищать отдельные групповые адреса не нужно, потому что это заметно усложняет настройку.
Защищённые групповые адреса для Accessory Manager
- Включи защиту для группового адреса (если ETS не сделал этого автоматически).
- Перетащи групповой адрес в Tunnel 4 (Matter/HomeKit).
- Заново загрузи прикладную программу во все связанные устройства, чтобы обновить их списки допустимых адресов отправителей.
- Экспортируй файл keyring из ETS через Project Details → Security → Backup Keyring.
- Открой Web Interface и импортируй файл keyring (KNX Settings).
Защищённые групповые адреса для KNX-DALI Gateway
- Включи защиту для группового адреса (если ETS не сделал этого автоматически).
- Заново загрузи прикладную программу в Atios KNX Bridge.
- Заново загрузи прикладную программу во все связанные устройства.
Зачем это нужно: Web Interface управляет аксессуарами Matter и связывает их с групповыми адресами KNX. Чтобы отправлять команды на защищённые групповые адреса или читать с них статус, аксессуарам нужны ключи шифрования из файла keyring. Когда групповой адрес назначен туннелю 4, ETS также добавляет адрес туннеля как допустимого отправителя во все связанные устройства и обновляет их таблицы фильтров. Без этого назначения у KNX Bridge нет ключа для адреса, и зашифрованные телеграммы не дойдут до исполнительного устройства.
Обновление keyring после изменений защиты
После любого изменения конфигурации защиты в ETS нужно:
- Заново экспортировать keyring из ETS.
- Заново импортировать его в Web Interface KNX Bridge и во все остальные подключённые сторонние системы, которые используют KNX Secure.